Pengenalan dan Arsitektur Ancaman Utama
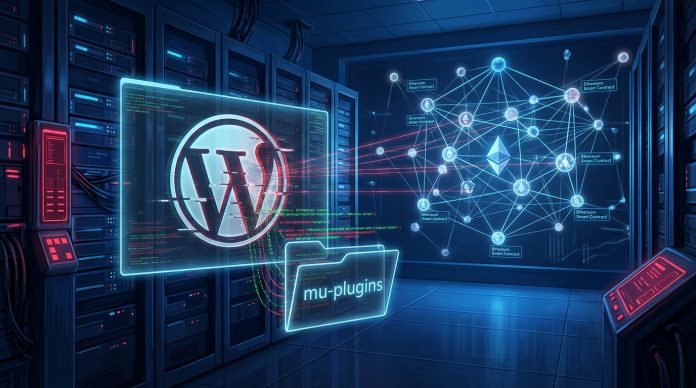
Dunia keamanan siber kembali diguncang oleh kemunculan varian ancaman baru bernama WordPress Must Use Plugin Stealth Malware. Tim peneliti Wordfence menemukan sampel malware canggih yang terinstal sebagai must-use plugin (mu-plugin) pada lingkungan sistem WordPress. Malware ini dirancang secara khusus untuk berjalan secara otomatis tanpa membutuhkan proses aktivasi manual di dashboard. Kehadiran WordPress Must Use Plugin Stealth Malware bertujuan untuk menyusup ke seluruh struktur situs web guna mencuri kredensial administrator secara persisten. Karakteristik paling berbahaya dari ancaman ini adalah kemampuannya untuk bertahan hidup dari pembersihan standar serta menyembunyikan alamat server komunikasinya di balik jaringan blockchain.
Struktur dasar WordPress Must Use Plugin Stealth Malware mengeksekusi skrip berbahaya setiap kali ada permintaan HTTP masuk ke dalam peladen. Karena lokasinya berada di direktori wp-content/mu-plugins, berkas ini tidak dapat dinonaktifkan secara konvensional melalui antarmuka admin. Pengembang malware menyamarkan berkas tersebut menggunakan nama-nama legitimasi seperti advanced-cache.php, db.php, atau disisipkan langsung di dalam functions.php. Variasi nama berkas yang mencapai ribuan tipe membuat identifikasi WordPress Must Use Plugin Stealth Malware berbasis nama berkas menjadi tidak efektif. Keberadaan malware ini sangat berfokus pada upaya menjaga akses jarak jauh administrator agar tidak pernah terputus dari kontrol peretas utama.
Ancaman WordPress Must Use Plugin Stealth Malware ini memadukan teknik penyembunyian antarmuka, enkripsi data mandiri, hingga pemulihan otomatis jika ada berkas yang dihapus. Peneliti menemukan bahwa penyerang berupaya mengelabui pemilik situs dengan menyamar sebagai skrip pemeriksaan kesehatan otomatis (Health Check). Penyamaran ini membuat sistem audit internal WordPress terkelabui karena metadata yang ditampilkan sangat mirip dengan plugin sah buatan komunitas. Melalui pendekatan berlapis ini, WordPress Must Use Plugin Stealth Malware mampu mempertahankan eksistensinya dalam jangka waktu yang sangat lama tanpa terdeteksi. Pemahaman mendalam mengenai arsitektur malware ini sangat krusial bagi setiap tim teknis pertahanan siber saat ini.
Teknik Obfuskasi Kustom dan Substitusi Enkripsi
Guna menghindari deteksi dini oleh scanner keamanan, WordPress Must Use Plugin Stealth Malware tidak menggunakan fungsi berbahaya standar seperti eval(base64_decode()). Sebagai gantinya, penyerang merancang skrip penyembunyian kustom yang mengenkripsi string sensitif menggunakan substitusi abjad kustom. Semua fungsi krusial WordPress tetap terlihat, namun argumen dan opsi nama dalam WordPress Must Use Plugin Stealth Malware telah diacak secara sistematis. Sistem penyandian ini bekerja menggunakan dua fungsi PHP khusus yang bertugas menyimpan tabel enkripsi dan mendekripsinya saat runtime. Mekanisme runtime decoding ini membuat analisis statis pada kode sumber WordPress Must Use Plugin Stealth Malware menjadi sangat sulit dilakukan.
Proses dekripsi pada WordPress Must Use Plugin Stealth Malware mengandalkan transformasi karakter berbasis indeks array dengan kamus teracak khusus. Fungsi pencarian memetakan abjad acak $t ke dalam abjad asli $f yang mencakup huruf, angka, serta simbol perintah khusus. Saat perintah seperti get_option dipanggil, skrip WordPress Must Use Plugin Stealth Malware akan memproses string terenkripsi tersebut menjadi teks yang valid secara matematis. Selain enkripsi string, malware ini juga menggunakan representasi heksadesimal pada perintah basis data SQL yang dieksekusi secara tersembunyi. Penggunaan heksadesimal pada skrip WordPress Must Use Plugin Stealth Malware membuat pencarian pola kata kunci kueri seperti UPDATE gagal terdeteksi scanner biasa.
Implementasi obfuskasi ini memastikan bahwa skrip WordPress Must Use Plugin Stealth Malware tetap bisa dibaca sempurna oleh interpreter PHP tanpa meninggalkan jejak visual. Penyerang memahami bahwa parser keamanan biasanya berfokus pada string teks polos yang mencurigakan di dalam pustaka sistem. Dengan menyembunyikan parameter penting, WordPress Must Use Plugin Stealth Malware berhasil menembus berbagai proteksi firewall tingkat aplikasi tanpa memicu peringatan bahaya. Keahlian penyerang dalam merancang metode penyandian ini membuktikan bahwa WordPress Must Use Plugin Stealth Malware dikembangkan oleh peretas berpengalaman tinggi. Pemutakhiran metode dekripsi internal menjadi langkah awal dalam mengidentifikasi pola tersembunyi dari infeksi malware ini.
Manipulasi Antarmuka Dashboard dan Penyembunyian Admin
Setelah berhasil mengeksekusi kodenya, WordPress Must Use Plugin Stealth Malware secara agresif memanipulasi tampilan antarmuka dashboard WordPress. Malware ini menyuntikkan fungsi hook pada filter show_advanced_plugins untuk menghapus namanya sendiri dari daftar Must-Use Plugins. Akibat dari manipulasi ini, pengelola situs tidak akan pernah melihat keberadaan WordPress Must Use Plugin Stealth Malware saat membuka halaman plugin. Manipulasi antarmuka ini berjalan secara langsung di memori server tanpa mengubah tampilan halaman umum bagi pengguna biasa. Langkah penyembunyian ini menjadikan WordPress Must Use Plugin Stealth Malware sangat efektif bersembunyi dari pengawasan rutin administrator jaringan.
Tidak berhenti di situ, WordPress Must Use Plugin Stealth Malware juga menyuntikkan akun administrator siluman baru ke dalam sistem basis data. Akun admin baru ini dibuat secara acak menggunakan kombinasi awalan seperti admin_ atau backup_ yang diikuti karakter unik. Agar akun ini tidak memicu kecurigaan, WordPress Must Use Plugin Stealth Malware memodifikasi kueri pre_user_query dan rest_user_query. Hasilnya, akun berbahaya ciptaan WordPress Must Use Plugin Stealth Malware tereliminasi dari daftar pengguna di halaman admin maupun respon REST API. Penyusup bahkan mengoreksi hitungan total akun agar angka statistik pada antarmuka tetap terlihat konsisten dan wajar.
Mekanisme pencurian kredensial dari WordPress Must Use Plugin Stealth Malware bekerja sangat rapi dengan mencegat proses autentikasi pengguna secara real-time. Dengan memasang hook pada fungsi authenticate, skrip WordPress Must Use Plugin Stealth Malware merekam setiap kata kunci teks polos milik administrator sah. Data sensitif yang berhasil dipanen oleh WordPress Must Use Plugin Stealth Malware kemudian disimpan di dalam opsi tersembunyi basis data WordPress. Strategi ini memungkinkan penyerang untuk terus mendapatkan kata kunci terbaru setiap kali pemilik situs melakukan proses masuk (login). Manipulasi berlapis pada antarmuka ini membuktikan betapa berbahaya ancaman WordPress Must Use Plugin Stealth Malware bagi integritas data.
Mekanisme Persistensi Self-Healing dan Backdoor Berbasis Cron
Daya tahan utama dari WordPress Must Use Plugin Stealth Malware terletak pada fitur self-healing atau pemulihan otomatis yang sangat kompleks. Malware ini menyebarkan skrip backdoor ke berbagai direktori tersembunyi untuk memantau keberadaan berkas utama mu-plugin. Jika seorang administrator menghapus berkas utama, skrip sekunder WordPress Must Use Plugin Stealth Malware akan membuat ulang berkas tersebut secara otomatis. Proses pembuatan ulang ini memanfaatkan fungsi hook shutdown yang memicu regenerasi berkas tepat sebelum eksekusi skrip PHP selesai. Fitur self-healing ini menjadikan pembersihan manual pada WordPress Must Use Plugin Stealth Malware sering kali berakhir dengan kegagalan berulang.
Selain memanfaatkan eksekusi HTTP biasa, WordPress Must Use Plugin Stealth Malware juga menjadwalkan tugas otomatis melalui sistem WordPress Cron (wp-cron). Tugas terjadwal ini berfungsi untuk memverifikasi struktur file sistem serta memastikan bahwa hak akses administrator siluman tetap aktif. Apabila akun admin buatan penyerang dihapus, WordPress Must Use Plugin Stealth Malware akan langsung meregenerasi akun baru dengan hak akses setara. Kehadiran tugas terjadwal ini memberikan lapisan pertahanan ganda bagi eksistensi WordPress Must Use Plugin Stealth Malware di dalam peladen. Akibatnya, upaya perbaikan yang tidak menyeluruh hanya akan memicu infeksi ulang dalam hitungan menit saja.
Teknik persisten ini dikombinasikan dengan pemutakhiran berkas index.php dan wp-config.php untuk memastikan skrip pemuat malware selalu dipanggil pertama kali. Penyusupan pada berkas konfigurasi utama membuat WordPress Must Use Plugin Stealth Malware mampu mendahului proses pemuatan plugin keamanan resmi. Ketika peladen memproses permintaan masuk, kode WordPress Must Use Plugin Stealth Malware akan berjalan sebelum mekanisme pertahanan situs aktif secara penuh. Hal ini memberikan kendali mutlak bagi WordPress Must Use Plugin Stealth Malware terhadap seluruh siklus hidup aplikasi web WordPress. Integrasi mendalam ke dalam inti sistem menjadi kunci sukses persistensi malware berbahaya ini.
Komunikasi Command & Control (C2) Menggunakan Etherhiding Blockchain
Inovasi paling mutakhir yang ditemukan pada WordPress Must Use Plugin Stealth Malware adalah penggunaan teknik komunikasi Etherhiding. Teknik ini memanfaatkan smart contract pada jaringan blockchain Ethereum untuk menyembunyikan lokasi server Command and Control (C2). Daripada menyimpan alamat IP server penyerang secara langsung, WordPress Must Use Plugin Stealth Malware membaca data dari transaksi smart contract terenkripsi. Penggunaan blockchain menjadikan infrastruktur komunikasi WordPress Must Use Plugin Stealth Malware sangat mustahil untuk diturunkan secara paksa (takedown). Metode ini menandai era baru dalam evolusi penyembunyian jalur komunikasi malware berbasis jaringan terdesentralisasi.
Proses ekstraksi alamat C2 oleh WordPress Must Use Plugin Stealth Malware diawali dengan mengirimkan kueri JSON-RPC ke simpul (node) penyedia blockchain publik. Malware kemudian membaca riwayat transaksi atau penyimpanan status smart contract untuk mendapatkan payload berupa IP atau domain tersembunyi. Setelah berhasil mendeskripsikan alamat tujuan, WordPress Must Use Plugin Stealth Malware mendownload instruksi berbahaya atau mengirimkan data administrator yang telah dicuri. Karena jaringan blockchain bersifat publik dan imun terhadap manipulasi luar, WordPress Must Use Plugin Stealth Malware selalu mendapatkan alamat C2 terbaru yang valid. Keunggulan arsitektural ini membuat tindakan pemblokiran IP tradisional menjadi tidak efektif menghadapi ancaman tersebut.
Implementasi Etherhiding pada WordPress Must Use Plugin Stealth Malware juga mengurangi jejak lalu lintas jaringan yang mencurigakan di peladen korban. Pemilik situs hanya melihat lalu lintas outbound menuju penyedia jasa blockchain terkemuka yang sering dianggap aman oleh sistem pemantauan. Hal ini membuat lalu lintas data WordPress Must Use Plugin Stealth Malware tersamar sempurna di antara kueri API legitimasi lainnya. Penyerang cukup memperbarui data pada smart contract untuk mengubah alamat server tujuan tanpa harus menyentuh berkas WordPress Must Use Plugin Stealth Malware di situs korban. Strategi komunikasi berbasis terdesentralisasi ini merupakan ancaman serius bagi standar keamanan siber modern.
Panduan Mitigasi, Pembersihan, dan Pemulihan Sistem
Mengatasi serangan WordPress Must Use Plugin Stealth Malware memerlukan pendekatan pembersihan yang terstruktur, menyeluruh, dan berbasis analisis mendalam pada tingkat basis data. Langkah pertama adalah mengisolasi situs web dan melakukan backup penuh pada berkas serta basis data sebelum proses analisis dimulai. Karena WordPress Must Use Plugin Stealth Malware menyembunyikan penggunanya dari antarmuka web, pemeriksaan akun harus dilakukan langsung melalui alat phpMyAdmin atau WP-CLI. Periksa tabel wp_users dan wp_usermeta untuk menemukan akun administrator misterius yang dibuat oleh WordPress Must Use Plugin Stealth Malware. Hapus akun tersebut secara langsung dari basis data guna memutuskan akses awal peretas secara permanen.
Langkah berikutnya adalah memeriksa direktori wp-content/mu-plugins secara manual menggunakan koneksi SFTP atau SSH peladen. Hapus seluruh berkas PHP yang tidak dikenal, terutama berkas mencurigakan yang terkait dengan WordPress Must Use Plugin Stealth Malware. Tim pertahanan juga wajib memeriksa berkas penting seperti wp-config.php, index.php, dan berkas functions.php pada tema aktif dari penyusupan skrip WordPress Must Use Plugin Stealth Malware. Lakukan instalasi ulang seluruh berkas inti WordPress (core files) untuk menjamin tidak ada skrip pemulihan otomatis yang tertinggal di dalam peladen. Proses pembersihan berkas harus dilakukan secara simultan guna mencegah fitur self-healing milik malware aktif kembali.
Setelah pembersihan fisik selesai, bersihkan baris opsi berbahaya dalam tabel wp_options yang digunakan oleh WordPress Must Use Plugin Stealth Malware untuk menyimpan kunci enkripsi. Lakukan pembaruan pada seluruh kunci rahasia (SALT keys) di berkas wp-config.php untuk menghentikan semua sesi pengguna yang sedang berlangsung. Pasang solusi firewall tingkat peladen serta gunakan pemindai keamanan terpercaya yang memiliki pustaka deteksi khusus WordPress Must Use Plugin Stealth Malware. Lakukan audit berkala pada kueri outgoing untuk mendeteksi adanya panggilan JSON-RPC ke jaringan blockchain yang tidak lazim. Dengan menerapkan prosedur pemulihan berlapis ini, situs web dapat dibersihkan secara tuntas dari ancaman WordPress Must Use Plugin Stealth Malware.