Home Blog

Cara Menghapus Malware WordPress: Kenali Tanda Situs Diretas Sebelum Terlambat

0
Cara Menghapus Malware WordPress: Kenali Tanda Situs Diretas Sebelum Terlambat

Cara Menghapus Malware WordPress Harus Dimulai dari Diagnosis

Cara menghapus malware WordPress tidak seharusnya langsung dilakukan dengan menghapus file yang terlihat mencurigakan. Pemilik situs perlu memahami terlebih dahulu apakah masalah yang terjadi benar-benar disebabkan oleh malware, kesalahan konfigurasi, plugin bermasalah, atau perubahan yang dilakukan pengguna lain. Diagnosis awal menjadi penting karena tindakan pembersihan yang terburu-buru dapat menghilangkan file yang sebenarnya masih diperlukan situs.

Situs WordPress yang terinfeksi juga tidak selalu menunjukkan gejala yang mudah dilihat. Ada serangan yang mengubah tampilan halaman depan, tetapi ada pula yang bekerja diam-diam di belakang layar. Malware dapat digunakan untuk menyisipkan konten spam, mengarahkan pengunjung ke halaman lain, membuat akun administrator baru, atau mempertahankan akses melalui kode tersembunyi.

Materi sumber mengenai penghapusan malware WordPress menempatkan pemindaian situs sebagai salah satu langkah awal sebelum masuk ke tahap pembersihan. Pendekatan ini masuk akal karena pemilik situs perlu mengetahui kondisi lingkungan WordPress sebelum melakukan perubahan terhadap file, plugin, tema, maupun database.

Cara Mengetahui WordPress Kena Malware

Cara mengetahui WordPress kena malware dapat dimulai dengan memperhatikan perubahan yang tidak pernah dilakukan oleh pemilik situs. Perubahan tersebut antara lain munculnya halaman asing, tautan yang tidak dikenal, iklan yang tidak pernah dipasang, pengguna baru dengan hak administrator, atau perubahan pada konfigurasi situs.

Penurunan trafik juga perlu diperhatikan, tetapi tidak dapat langsung dianggap sebagai bukti bahwa situs telah diretas. Trafik dapat turun karena perubahan algoritma pencarian, masalah teknis, perubahan permintaan pengguna, atau persoalan lain. Karena itu, indikator trafik sebaiknya digunakan bersama indikator keamanan lainnya.

Salah satu tanda yang lebih kuat adalah munculnya peringatan keamanan ketika situs dibuka melalui mesin pencari atau peramban. Jika pengunjung mendapatkan peringatan bahwa situs berbahaya, pemilik situs harus menganggap kondisi tersebut sebagai persoalan serius yang membutuhkan pemeriksaan menyeluruh.

Perubahan Kecil Bisa Menjadi Petunjuk Penting

Malware WordPress sering kali tidak membuat situs langsung terlihat rusak. Dalam sejumlah kasus, halaman normal tetap tampil sebagaimana mestinya, sementara kode berbahaya bekerja di latar belakang. Kondisi seperti ini membuat pemilik situs merasa semuanya baik-baik saja padahal sistem sudah mengalami kompromi.

Karena itu, pemeriksaan sebaiknya tidak hanya dilakukan terhadap halaman utama. Periksa juga halaman, artikel, pengguna, plugin, tema, file konfigurasi, serta perilaku situs ketika diakses dari perangkat dan jaringan berbeda.

Pemilik situs juga perlu memperhatikan perubahan pada source code. Kode asing, pemanggilan skrip dari domain yang tidak dikenal, fungsi PHP yang tidak lazim, atau perubahan pada file yang seharusnya jarang berubah dapat menjadi petunjuk bahwa pemeriksaan lebih mendalam diperlukan.

Mengapa Pemindaian Online Berguna?

Pemindaian online dapat menjadi pemeriksaan awal karena pemilik situs tidak harus langsung mengubah file di server. Metode ini membantu melihat apakah situs menunjukkan indikasi yang dapat diamati dari sisi publik.

Namun, pemindaian online tidak boleh dianggap sebagai bukti bahwa situs sepenuhnya bersih. Malware tertentu dapat menyembunyikan perilakunya dari pemindaian eksternal. Karena itu, pemeriksaan dari sisi server tetap diperlukan apabila terdapat indikasi kuat bahwa situs telah dikompromikan.

Pendekatan yang aman adalah menggunakan hasil pemindaian online sebagai salah satu sumber informasi, kemudian membandingkannya dengan hasil pemeriksaan internal. Dengan cara tersebut, pemilik situs tidak bergantung pada satu alat untuk mengambil keputusan keamanan.

Jangan Langsung Menghapus File

Kesalahan yang sering terjadi ketika menghadapi malware adalah langsung menghapus file yang terlihat aneh. Tindakan tersebut berisiko membuat situs rusak jika file yang dihapus ternyata merupakan bagian dari plugin, tema, atau komponen WordPress yang sah.

Pembersihan malware membutuhkan pendekatan berbasis bukti. File yang mencurigakan perlu dibandingkan dengan versi asli, waktu perubahan, lokasi file, fungsi kode, serta hubungan file tersebut dengan komponen WordPress lainnya.

Karena itu, pencadangan harus dilakukan sebelum pembersihan. Dengan adanya salinan, pemilik situs mempunyai titik pemulihan jika proses pembersihan menyebabkan masalah atau membutuhkan analisis ulang.

Kapan Harus Meminta Bantuan Profesional?

Tidak semua kasus malware cocok ditangani sendiri. Jika serangan melibatkan banyak file, database, akun administrator, konfigurasi server, atau indikasi bahwa penyerang masih memiliki akses, pemeriksaan profesional dapat menjadi pilihan yang lebih aman.

Pemilik situs juga sebaiknya berhati-hati ketika menemukan backdoor. Backdoor merupakan akses tersembunyi yang memungkinkan penyerang masuk kembali setelah malware yang terlihat sudah dihapus. Menghapus satu file tanpa memahami sumber aksesnya dapat membuat infeksi muncul kembali.

Kesimpulan

Cara menghapus malware WordPress bukan sekadar mencari file mencurigakan lalu menekan tombol hapus. Proses yang lebih aman dimulai dengan diagnosis, pemindaian, pencadangan, identifikasi sumber masalah, pembersihan, dan pemeriksaan ulang.

Pemilik situs sebaiknya menganggap keamanan sebagai proses berkelanjutan. Setelah situs dibersihkan, langkah berikutnya adalah memperkuat WordPress agar celah yang sama tidak kembali dimanfaatkan.
Urgensi Rate Limiting dalam Arsitektur Pertahanan WordPress

0
Urgensi Rate Limiting dalam Arsitektur Pertahanan WordPress

Pintu masuk utama sebuah situs web berbasis WordPress adalah halaman login (wp-login.php). Tanpa adanya pengamanan berlapis, halaman ini menjadi sasaran empuk bagi bot otomatis maupun peretas yang ingin menerobos masuk menggunakan metode brute force—yaitu percobaan kombinasi nama pengguna dan kata sandi secara membabi buta hingga menemukan celah yang pas.

Ketika fitur XML-RPC berhasil ditutup, peretas biasanya akan mengalihkan fokus serangan langsung ke halaman masuk utama ini. Di sinilah peran krusial dari Rate Limiting atau Login Rate Limiting. Fitur ini bertindak sebagai penjaga gerbang digital yang cerdas, membatasi frekuensi akses dan jumlah percobaan masuk yang diizinkan dari satu alamat IP dalam rentang waktu tertentu.

Cara Kerja Mekanisme Rate Limiting

Sistem pembatasan percobaan login bekerja dengan memantau setiap upaya autentikasi yang gagal secara real-time. Alur kerjanya dapat dijabarkan dalam beberapa tahapan sistematis:

  1. Pemantauan Upaya Masuk (Tracking): Setiap kali ada percobaan login yang gagal, sistem mencatat alamat IP pengirim, waktu kejadian, serta nama akun yang disasar.
  2. Penentuan Batas Ambang (Threshold): Administrator atau sistem menetapkan batas toleransi tertentu, misalnya maksimal 4 atau 5 kali kesalahan beruntun.
  3. Pemicu Blokir Otomatis (Trigger): Jika sebuah alamat IP melampaui batas ambang kesalahan yang ditentukan, sistem secara otomatis menolak permintaan lanjutan dari IP tersebut.
  4. Masa Isolasi (Cooldown / Ban Duration): Alamat IP yang melanggar akan dikunci aksesnya ke halaman login selama durasi waktu yang diatur (misalnya 30 menit, 24 jam, atau bahkan diblokir permanen jika terdeteksi sebagai bot jahat). Selama masa ini, penyerang tidak lagi bisa mencoba-coba kombinasi kata sandi.

Manfaat Strategis bagi Keamanan Situs

Penerapan Rate Limiting memberikan berbagai keuntungan signifikan dalam mempertahankan integritas peladen:

  • Menetralisir Serangan Brute Force Otomatis: Sebagian besar serangan brute force dilakukan oleh botnet yang menggunakan ribuan alamat IP berbeda. Dengan adanya pembatasan laju, bot yang mencoba ribuan kombinasi kata sandi akan langsung terhenti pada percobaan ketiga atau keempat.
  • Menghemat Sumber Daya Peladen (Server Resources): Tanpa Rate Limiting, setiap percobaan brute force memicu proses PHP dan kueri basis data (database queries) secara terus-menerus yang dapat melumpuhkan performa peladen atau menyebabkan DDoS secara tidak langsung. Pembatasan di awal mencegah beban berlebih pada peladen.
  • Mencegah Akses Tanpa Izin: Menutup celah bagi akun-akun administratif untuk dieksploitasi melalui tebakan kata sandi yang lemah.

FAQ (Frequently Asked Questions)

  • Q: Apa itu rate limiting pada halaman login WordPress?

A: Rate limiting adalah metode pembatasan jumlah percobaan masuk (login) dari alamat IP tertentu dalam jangka waktu tertentu guna mencegah serangan tebak kata sandi (brute force).

  • Q: Mengapa pembatasan percobaan login penting setelah mematikan XML-RPC?

A: Karena penyerang masih dapat mengalihkan serangan brute force langsung melalui halaman utama wp-login.php jika pembatasan tingkat akses tidak diaktifkan.

  • Q: Bagaimana cara kerja sistem pembatasan login saat terjadi serangan?

A: Sistem akan secara otomatis memblokir alamat IP penyerang setelah melewati batas maksimum kesalahan memasukkan kata sandi yang telah ditentukan

Kesimpulan

Memasang Rate Limiting pada halaman masuk WordPress bukan lagi sekadar pilihan, melainkan keharusan dalam standar pengamanan situs web modern (security hardening). Langkah ini melengkapi perlindungan setelah XML-RPC ditutup, memastikan bahwa pertahanan situs Anda memiliki perisai ganda terhadap segala bentuk ancaman siber yang menargetkan kredensial pengguna.

Bagaimana cara mematikan fitur XML-RPC di WordPress untuk mencegah serangan Brute Force?

0
Bagaimana cara mematikan fitur XML-RPC di WordPress untuk mencegah serangan Brute Force?

Mematikan fitur XML-RPC di WordPress adalah langkah pengamanan yang sangat penting. Secara historis, protokol XML-RPC sering disalahgunakan oleh penyerang untuk melancarkan serangan brute force massal (mengirim ratusan hingga ribuan percobaan kata sandi dalam satu permintaan HTTP melalui metode system.multicall) atau serangan DDoS amplification menggunakan fitur Pingback.

Kecuali Anda menggunakan aplikasi pihak ketiga seperti WordPress Mobile App atau plugin tertentu yang bergantung secara langsung pada XML-RPC, fitur ini sebaiknya dimatikan sepenuhnya.

Berikut adalah beberapa metode efektif untuk menonaktifkan XML-RPC di WordPress.

Metode 1: Menggunakan Pengaturan .htaccess (Paling Direkomendasikan untuk Apache)

Cara paling efisien untuk memblokir akses ke XML-RPC adalah langsung menolaknya di tingkat peladen web sebelum permintaan mencapai WordPress.

Tambahkan kode berikut ke dalam berkas .htaccess utama yang berada di direktori root situs WordPress Anda:

Apache

# Blokir akses ke xmlrpc.php
<Files xmlrpc.php>
    Require all denied
</FilesStatus>

(Atau gunakan Order Deny,Allow / Deny from all jika menggunakan Apache versi lama).

Metode 2: Menggunakan Konfigurasi Nginx

Jika peladen Anda menggunakan Nginx, tambahkan aturan pemblokiran berikut ke dalam berkas blok server (vhost) Anda:

Nginx

# Blokir akses langsung ke xmlrpc.php
location = /xmlrpc.php {
    deny all;
    return 403;
}

Setelah menambahkan konfigurasi, jangan lupa jalankan sudo nginx -t lalu sudo systemctl reload nginx.

Metode 3: Menggunakan Filter PHP di functions.php atau Plugin Khusus

Jika Anda tidak memiliki akses ke pengaturan server web (.htaccess atau Nginx), Anda bisa menonaktifkan fungsionalitas XML-RPC melalui filter internal WordPress.

Tambahkan kode berikut ke dalam berkas functions.php pada tema aktif Anda (atau sebagai must-use plugin):

PHP

// Menonaktifkan XML-RPC sepenuhnya
add_filter('xmlrpc_enabled', '__return_false');

// Menghapus header X-Pingback dari respons HTTP
add_filter('wp_headers', function($headers) {
    unset($headers['X-Pingback']);
    return $headers;
});

Cara Menguji Apakah XML-RPC Sudah Nonaktif

Setelah menerapkan salah satu metode di atas, Anda wajib memastikannya berhasil dengan cara:

  1. Buka peramban (browser) dan akses URL: [https://namadomainanda.com/xmlrpc.php](https://namadomainanda.com/xmlrpc.php)
  2. Hasil yang Diharapkan:
    • Jika menggunakan Metode 1 atau 2, Anda akan melihat halaman error 403 Forbidden.
    • Jika menggunakan Metode 3, halaman mungkin merespons dengan teks standar XML-RPC seperti: XML-RPC server accepts POST requests only. (meskipun aktif secara kode, metode otentikasi utamanya sudah ditolak oleh WordPress).

Bagaimana konfigurasi .htaccess atau Nginx untuk mencegah eksekusi skrip PHP

0
Bagaimana konfigurasi .htaccess atau Nginx untuk mencegah eksekusi skrip PHP

Direktori wp-content/mu-plugins dirancang oleh WordPress agar berkas PHP di dalamnya dieksekusi secara internal oleh sistem WordPress saat memproses permintaan HTTP (melalui hook atau include internal), bukan untuk diakses atau dipanggil langsung dari peramban (web browser) oleh pengguna maupun bot peretas.

Membatasi akses langsung ke berkas PHP di direktori ini adalah langkah pencegahan (hardening) yang sangat efektif untuk memutus eksekusi langsung dari skrip backdoor atau malware self-healing.

Berikut adalah konfigurasi yang tepat untuk Apache (.htaccess) dan Nginx.

1. Konfigurasi Apache (.htaccess)

Buat atau sunting berkas .htaccess yang diletakkan langsung di dalam direktori wp-content/mu-plugins/.htaccess.

Konfigurasi .htaccess (Apache 2.4+):

Apache

# Blokir akses langsung ke semua berkas PHP di mu-plugins
<FilesMatch "\.php$">
    Require all denied
</FilesMatch>

# Abaikan listing direktori jika opsi ini aktif
Options -Indexes

Catatan Penting: Konfigurasi di atas melarang akses HTTP/HTTPS langsung dari luar, namun tidak mengganggu WordPress dalam memuat (include) plugin mu-plugins dari sisi peladen (PHP internal).

2. Konfigurasi Nginx (nginx.conf atau Server Block)

Pada Nginx, aturan pemblokiran tidak dibuat di dalam direktori terpisah via .htaccess, melainkan dimasukkan ke dalam berkas konfigurasi server block atau blok vhost situs Anda (biasanya di /etc/nginx/sites-available/domain.com atau /etc/nginx/conf.d/).

Tambahkan blok location berikut di dalam blok server { ... }:

Nginx

# Mencegah eksekusi/akses langsung ke berkas PHP di direktori mu-plugins
location ~* ^/wp-content/mu-plugins/.*\.php$ {
    deny all;
    return 403;
}

Langkah Penerapan di Nginx:

  1. Uji sintaks konfigurasi Nginx untuk memastikan tidak ada kesalahan:Bashsudo nginx -t
  2. Muat ulang konfigurasi Nginx:Bashsudo systemctl reload nginx

3. Manfaat & Efek Perlindungan

  1. Memutus Jalur Eksekusi C2 / Backdoor Direct Hit: Banyak malware stealth yang mencoba memanggil skripnya secara langsung melalui URL (misal: [https://example.com/wp-content/mu-plugins/advanced-cache.php](https://example.com/wp-content/mu-plugins/advanced-cache.php)). Dengan aturan ini, peladen akan langsung mengembalikan respon 403 Forbidden.
  2. Tidak Mengganggu Kompatibilitas WordPress: WordPress memuat mu-plugins melalui fungsi require_once di tingkat sistem file lokal peladen (server-side filesystem), sehingga aturan HTTP blokir Nginx/Apache ini 100% aman bagi fungsionalitas WordPress.

Skrip Bash atau PHP untuk melakukan audit dan pembersihan otomatis 

0
Skrip Bash atau PHP untuk melakukan audit dan pembersihan otomatis 

Artikel ini akan menjelaskan bagaimana memeriksa infeksi skrip pemulihan otomatis (self-healing / auto-recovery) pada berkas wp-config.php dan index.php membutuhkan pendekatan analitis berbasis perbedaan struktur berkas (diffing), pemeriksaan hook eksekusi dini, serta pelacak manipulasi berkas secara real-time.

Berikut adalah panduan teknis langkah demi langkah untuk melakukan audit dan memastikan kedua berkas utama tersebut bersih.

1. Indikator Khas Infeksi pada wp-config.php & index.php

Skrip pemulihan otomatis WordPress Must Use Plugin Stealth Malware umumnya menyuntikkan kode tepat di baris paling atas (sebelum <?php atau tepat setelah <?php) agar berjalan sebelum sistem WordPress memuat plugin pertahanan.

Cari pola-pola kode mencurigakan berikut:

  • Pemuatan Berkas Tersembunyi (Auto-include):PHP@include_once('/path/to/hidden/backdoor.php'); // atau menggunakan require/file_get_contents dengan base64
  • Penggunaan Fungsi Obfuskasi Dini: Fungsi seperti eval(), base64_decode(), gzuncompress(), atau dekoder substitusi abjad kustom yang dipanggil sebelum konstanta WordPress didefinisikan.
  • Registrasi Shutdown Function:PHPregister_shutdown_function('recreate_malware_file'); Malware menyuntikkan skrip ini agar saat proses PHP berakhir, ia memeriksa dan membuat ulang berkas mu-plugins jika dihapus.
  • Modifikasi Timestamp: Tanggal modifikasi berkas (mtime) terlihat baru atau justru dimanipulasi agar tampak lama (touch attack).

2. Cara Memeriksa Berkas wp-config.php

wp-config.php adalah berkas konfigurasi sensitif. Struktur resminya tidak pernah memuat perintah include, require, atau hook fungsi dari direktori luar.

Langkah A: Bandingkan dengan wp-config-sample.php

Jalankan perintah diff di terminal (SSH/CLI) untuk membandingkan struktur wp-config.php Anda dengan sampel standar WordPress:

Bash

diff -u wp-config-sample.php wp-config.php

Yang Harus Diperiksa:

  1. Atas Berkas (Baris Pertama): Pastikan baris 1 dimulai dengan <?php. Jika ada teks terenkripsi, baris kosong yang sangat panjang, atau kode heksadesimal sebelum <?php, berkas tersebut dipastikan terinfeksi.
  2. Sebelum require_once ABSPATH . 'wp-settings.php';: Semua opsi resmi WordPress diletakkan di atas baris wp-settings.php. Jika ada fungsi kustom PHP yang didefinisikan di sekitar baris ini (terutama yang menyentuh direktori wp-content/mu-plugins), itu adalah skrip self-healing.

3. Cara Memeriksa Berkas index.php (Root & Theme)

Berkas index.php resmi di direktori utama (root) WordPress hanya berisi 17 baris kode standar.

Tampilan index.php Asli WordPress:

PHP

<?php
/**
 * Front to the WordPress application. This file doesn't do anything, but loads
 * wp-blog-header.php which does and tells WordPress to display the loaded page.
 *
 * @package WordPress
 */

/**
 * Tells WordPress to load the WordPress theme and output it.
 *
 * @var bool
 */
define( 'WP_USE_THEMES', true );

/** Loads the WordPress Environment and Template */
require __DIR__ . '/wp-blog-header.php';

Cara Memeriksa Singkat Lewat CLI:

  1. Cek Jumlah Baris Berkas index.php:Bashwc -l index.php Jika hasilnya jauh melebihi 20 baris, berkas tersebut hampir dipastikan telah disuntikkan skrip malware.
  2. Periksa Adanya Eksekusi Obfuskasi:Bashgrep -E "eval|base64|gzinflate|assert|str_rot13|include|require" index.php Berkas index.php asli hanya menggunakan satu perintah require untuk wp-blog-header.php.

4. Perintah Bash CLI untuk Memindai Infeksi Otomatis

Jalankan perintah gabungan ini di root direktori WordPress Anda untuk memindai tanda-tanda injeksi pada kedua berkas sekaligus:

Bash

grep -RnE "(\@?include|\@?require|eval|base64_decode|register_shutdown_function|show_advanced_plugins)" wp-config.php index.php

Hasil Normal: Hanya akan menampilkan baris require __DIR__ . '/wp-blog-header.php'; pada index.php dan require_once ABSPATH . 'wp-settings.php'; pada wp-config.php. Selebihnya menandakan adanya injeksi malware.

5. Langkah Pemulihan Jika Terinfeksi

  1. Ganti Berkas index.php secara Total: Jangan mencoba mengedit atau membersihkan index.php. Timpa (overwrite) langsung berkas index.php dengan berkas bersih dari repositori resmi WordPress (fresh WordPress download).
  2. Bersihkan wp-config.php secara Manual:
    • Buka wp-config.php.
    • Hapus semua kode asing di luar variabel DB_NAME, DB_USER, DB_PASSWORD, DB_HOST, keys/salts, dan $table_prefix.
    • Simpan berkas.
  3. Setel Izin Akses Berkas (File Permissions): Batasi izin tulis (write permission) pada wp-config.php agar skrip self-healing tidak dapat mengubahnya kembali:Bashchmod 440 wp-config.php # atau chmod 400 wp-config.php

Analisis Teknis WordPress Must Use Plugin Stealth Malware

0
Analisis Teknis WordPress Must Use Plugin Stealth Malware

Pengenalan dan Arsitektur Ancaman Utama

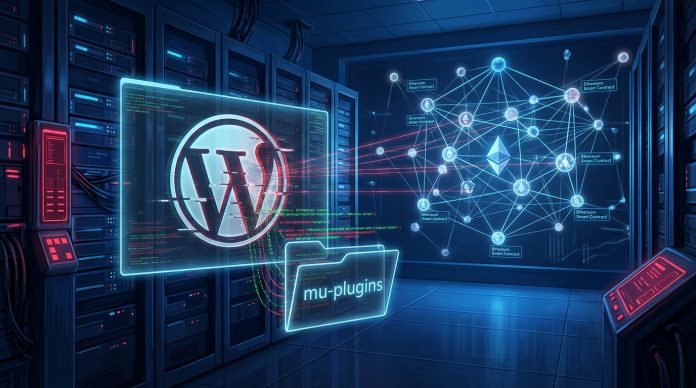
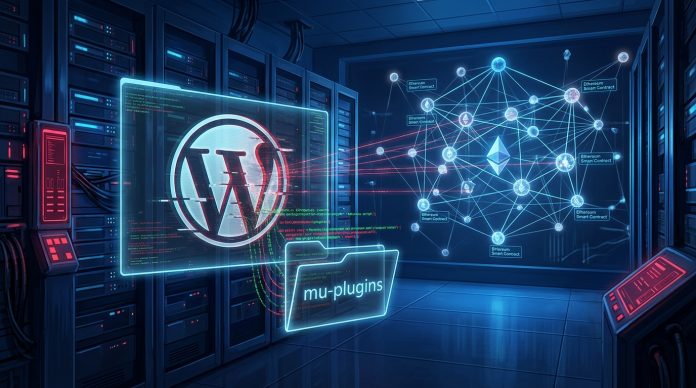
Dunia keamanan siber kembali diguncang oleh kemunculan varian ancaman baru bernama WordPress Must Use Plugin Stealth Malware. Tim peneliti Wordfence menemukan sampel malware canggih yang terinstal sebagai must-use plugin (mu-plugin) pada lingkungan sistem WordPress. Malware ini dirancang secara khusus untuk berjalan secara otomatis tanpa membutuhkan proses aktivasi manual di dashboard. Kehadiran WordPress Must Use Plugin Stealth Malware bertujuan untuk menyusup ke seluruh struktur situs web guna mencuri kredensial administrator secara persisten. Karakteristik paling berbahaya dari ancaman ini adalah kemampuannya untuk bertahan hidup dari pembersihan standar serta menyembunyikan alamat server komunikasinya di balik jaringan blockchain.

Struktur dasar WordPress Must Use Plugin Stealth Malware mengeksekusi skrip berbahaya setiap kali ada permintaan HTTP masuk ke dalam peladen. Karena lokasinya berada di direktori wp-content/mu-plugins, berkas ini tidak dapat dinonaktifkan secara konvensional melalui antarmuka admin. Pengembang malware menyamarkan berkas tersebut menggunakan nama-nama legitimasi seperti advanced-cache.php, db.php, atau disisipkan langsung di dalam functions.php. Variasi nama berkas yang mencapai ribuan tipe membuat identifikasi WordPress Must Use Plugin Stealth Malware berbasis nama berkas menjadi tidak efektif. Keberadaan malware ini sangat berfokus pada upaya menjaga akses jarak jauh administrator agar tidak pernah terputus dari kontrol peretas utama.

Ancaman WordPress Must Use Plugin Stealth Malware ini memadukan teknik penyembunyian antarmuka, enkripsi data mandiri, hingga pemulihan otomatis jika ada berkas yang dihapus. Peneliti menemukan bahwa penyerang berupaya mengelabui pemilik situs dengan menyamar sebagai skrip pemeriksaan kesehatan otomatis (Health Check). Penyamaran ini membuat sistem audit internal WordPress terkelabui karena metadata yang ditampilkan sangat mirip dengan plugin sah buatan komunitas. Melalui pendekatan berlapis ini, WordPress Must Use Plugin Stealth Malware mampu mempertahankan eksistensinya dalam jangka waktu yang sangat lama tanpa terdeteksi. Pemahaman mendalam mengenai arsitektur malware ini sangat krusial bagi setiap tim teknis pertahanan siber saat ini.

Teknik Obfuskasi Kustom dan Substitusi Enkripsi

Guna menghindari deteksi dini oleh scanner keamanan, WordPress Must Use Plugin Stealth Malware tidak menggunakan fungsi berbahaya standar seperti eval(base64_decode()). Sebagai gantinya, penyerang merancang skrip penyembunyian kustom yang mengenkripsi string sensitif menggunakan substitusi abjad kustom. Semua fungsi krusial WordPress tetap terlihat, namun argumen dan opsi nama dalam WordPress Must Use Plugin Stealth Malware telah diacak secara sistematis. Sistem penyandian ini bekerja menggunakan dua fungsi PHP khusus yang bertugas menyimpan tabel enkripsi dan mendekripsinya saat runtime. Mekanisme runtime decoding ini membuat analisis statis pada kode sumber WordPress Must Use Plugin Stealth Malware menjadi sangat sulit dilakukan.

Proses dekripsi pada WordPress Must Use Plugin Stealth Malware mengandalkan transformasi karakter berbasis indeks array dengan kamus teracak khusus. Fungsi pencarian memetakan abjad acak $t ke dalam abjad asli $f yang mencakup huruf, angka, serta simbol perintah khusus. Saat perintah seperti get_option dipanggil, skrip WordPress Must Use Plugin Stealth Malware akan memproses string terenkripsi tersebut menjadi teks yang valid secara matematis. Selain enkripsi string, malware ini juga menggunakan representasi heksadesimal pada perintah basis data SQL yang dieksekusi secara tersembunyi. Penggunaan heksadesimal pada skrip WordPress Must Use Plugin Stealth Malware membuat pencarian pola kata kunci kueri seperti UPDATE gagal terdeteksi scanner biasa.

Implementasi obfuskasi ini memastikan bahwa skrip WordPress Must Use Plugin Stealth Malware tetap bisa dibaca sempurna oleh interpreter PHP tanpa meninggalkan jejak visual. Penyerang memahami bahwa parser keamanan biasanya berfokus pada string teks polos yang mencurigakan di dalam pustaka sistem. Dengan menyembunyikan parameter penting, WordPress Must Use Plugin Stealth Malware berhasil menembus berbagai proteksi firewall tingkat aplikasi tanpa memicu peringatan bahaya. Keahlian penyerang dalam merancang metode penyandian ini membuktikan bahwa WordPress Must Use Plugin Stealth Malware dikembangkan oleh peretas berpengalaman tinggi. Pemutakhiran metode dekripsi internal menjadi langkah awal dalam mengidentifikasi pola tersembunyi dari infeksi malware ini.

Manipulasi Antarmuka Dashboard dan Penyembunyian Admin

Setelah berhasil mengeksekusi kodenya, WordPress Must Use Plugin Stealth Malware secara agresif memanipulasi tampilan antarmuka dashboard WordPress. Malware ini menyuntikkan fungsi hook pada filter show_advanced_plugins untuk menghapus namanya sendiri dari daftar Must-Use Plugins. Akibat dari manipulasi ini, pengelola situs tidak akan pernah melihat keberadaan WordPress Must Use Plugin Stealth Malware saat membuka halaman plugin. Manipulasi antarmuka ini berjalan secara langsung di memori server tanpa mengubah tampilan halaman umum bagi pengguna biasa. Langkah penyembunyian ini menjadikan WordPress Must Use Plugin Stealth Malware sangat efektif bersembunyi dari pengawasan rutin administrator jaringan.

Tidak berhenti di situ, WordPress Must Use Plugin Stealth Malware juga menyuntikkan akun administrator siluman baru ke dalam sistem basis data. Akun admin baru ini dibuat secara acak menggunakan kombinasi awalan seperti admin_ atau backup_ yang diikuti karakter unik. Agar akun ini tidak memicu kecurigaan, WordPress Must Use Plugin Stealth Malware memodifikasi kueri pre_user_query dan rest_user_query. Hasilnya, akun berbahaya ciptaan WordPress Must Use Plugin Stealth Malware tereliminasi dari daftar pengguna di halaman admin maupun respon REST API. Penyusup bahkan mengoreksi hitungan total akun agar angka statistik pada antarmuka tetap terlihat konsisten dan wajar.

Mekanisme pencurian kredensial dari WordPress Must Use Plugin Stealth Malware bekerja sangat rapi dengan mencegat proses autentikasi pengguna secara real-time. Dengan memasang hook pada fungsi authenticate, skrip WordPress Must Use Plugin Stealth Malware merekam setiap kata kunci teks polos milik administrator sah. Data sensitif yang berhasil dipanen oleh WordPress Must Use Plugin Stealth Malware kemudian disimpan di dalam opsi tersembunyi basis data WordPress. Strategi ini memungkinkan penyerang untuk terus mendapatkan kata kunci terbaru setiap kali pemilik situs melakukan proses masuk (login). Manipulasi berlapis pada antarmuka ini membuktikan betapa berbahaya ancaman WordPress Must Use Plugin Stealth Malware bagi integritas data.

Mekanisme Persistensi Self-Healing dan Backdoor Berbasis Cron

Daya tahan utama dari WordPress Must Use Plugin Stealth Malware terletak pada fitur self-healing atau pemulihan otomatis yang sangat kompleks. Malware ini menyebarkan skrip backdoor ke berbagai direktori tersembunyi untuk memantau keberadaan berkas utama mu-plugin. Jika seorang administrator menghapus berkas utama, skrip sekunder WordPress Must Use Plugin Stealth Malware akan membuat ulang berkas tersebut secara otomatis. Proses pembuatan ulang ini memanfaatkan fungsi hook shutdown yang memicu regenerasi berkas tepat sebelum eksekusi skrip PHP selesai. Fitur self-healing ini menjadikan pembersihan manual pada WordPress Must Use Plugin Stealth Malware sering kali berakhir dengan kegagalan berulang.

Selain memanfaatkan eksekusi HTTP biasa, WordPress Must Use Plugin Stealth Malware juga menjadwalkan tugas otomatis melalui sistem WordPress Cron (wp-cron). Tugas terjadwal ini berfungsi untuk memverifikasi struktur file sistem serta memastikan bahwa hak akses administrator siluman tetap aktif. Apabila akun admin buatan penyerang dihapus, WordPress Must Use Plugin Stealth Malware akan langsung meregenerasi akun baru dengan hak akses setara. Kehadiran tugas terjadwal ini memberikan lapisan pertahanan ganda bagi eksistensi WordPress Must Use Plugin Stealth Malware di dalam peladen. Akibatnya, upaya perbaikan yang tidak menyeluruh hanya akan memicu infeksi ulang dalam hitungan menit saja.

Teknik persisten ini dikombinasikan dengan pemutakhiran berkas index.php dan wp-config.php untuk memastikan skrip pemuat malware selalu dipanggil pertama kali. Penyusupan pada berkas konfigurasi utama membuat WordPress Must Use Plugin Stealth Malware mampu mendahului proses pemuatan plugin keamanan resmi. Ketika peladen memproses permintaan masuk, kode WordPress Must Use Plugin Stealth Malware akan berjalan sebelum mekanisme pertahanan situs aktif secara penuh. Hal ini memberikan kendali mutlak bagi WordPress Must Use Plugin Stealth Malware terhadap seluruh siklus hidup aplikasi web WordPress. Integrasi mendalam ke dalam inti sistem menjadi kunci sukses persistensi malware berbahaya ini.

Komunikasi Command & Control (C2) Menggunakan Etherhiding Blockchain

Inovasi paling mutakhir yang ditemukan pada WordPress Must Use Plugin Stealth Malware adalah penggunaan teknik komunikasi Etherhiding. Teknik ini memanfaatkan smart contract pada jaringan blockchain Ethereum untuk menyembunyikan lokasi server Command and Control (C2). Daripada menyimpan alamat IP server penyerang secara langsung, WordPress Must Use Plugin Stealth Malware membaca data dari transaksi smart contract terenkripsi. Penggunaan blockchain menjadikan infrastruktur komunikasi WordPress Must Use Plugin Stealth Malware sangat mustahil untuk diturunkan secara paksa (takedown). Metode ini menandai era baru dalam evolusi penyembunyian jalur komunikasi malware berbasis jaringan terdesentralisasi.

Proses ekstraksi alamat C2 oleh WordPress Must Use Plugin Stealth Malware diawali dengan mengirimkan kueri JSON-RPC ke simpul (node) penyedia blockchain publik. Malware kemudian membaca riwayat transaksi atau penyimpanan status smart contract untuk mendapatkan payload berupa IP atau domain tersembunyi. Setelah berhasil mendeskripsikan alamat tujuan, WordPress Must Use Plugin Stealth Malware mendownload instruksi berbahaya atau mengirimkan data administrator yang telah dicuri. Karena jaringan blockchain bersifat publik dan imun terhadap manipulasi luar, WordPress Must Use Plugin Stealth Malware selalu mendapatkan alamat C2 terbaru yang valid. Keunggulan arsitektural ini membuat tindakan pemblokiran IP tradisional menjadi tidak efektif menghadapi ancaman tersebut.

Implementasi Etherhiding pada WordPress Must Use Plugin Stealth Malware juga mengurangi jejak lalu lintas jaringan yang mencurigakan di peladen korban. Pemilik situs hanya melihat lalu lintas outbound menuju penyedia jasa blockchain terkemuka yang sering dianggap aman oleh sistem pemantauan. Hal ini membuat lalu lintas data WordPress Must Use Plugin Stealth Malware tersamar sempurna di antara kueri API legitimasi lainnya. Penyerang cukup memperbarui data pada smart contract untuk mengubah alamat server tujuan tanpa harus menyentuh berkas WordPress Must Use Plugin Stealth Malware di situs korban. Strategi komunikasi berbasis terdesentralisasi ini merupakan ancaman serius bagi standar keamanan siber modern.

Panduan Mitigasi, Pembersihan, dan Pemulihan Sistem

Mengatasi serangan WordPress Must Use Plugin Stealth Malware memerlukan pendekatan pembersihan yang terstruktur, menyeluruh, dan berbasis analisis mendalam pada tingkat basis data. Langkah pertama adalah mengisolasi situs web dan melakukan backup penuh pada berkas serta basis data sebelum proses analisis dimulai. Karena WordPress Must Use Plugin Stealth Malware menyembunyikan penggunanya dari antarmuka web, pemeriksaan akun harus dilakukan langsung melalui alat phpMyAdmin atau WP-CLI. Periksa tabel wp_users dan wp_usermeta untuk menemukan akun administrator misterius yang dibuat oleh WordPress Must Use Plugin Stealth Malware. Hapus akun tersebut secara langsung dari basis data guna memutuskan akses awal peretas secara permanen.

Langkah berikutnya adalah memeriksa direktori wp-content/mu-plugins secara manual menggunakan koneksi SFTP atau SSH peladen. Hapus seluruh berkas PHP yang tidak dikenal, terutama berkas mencurigakan yang terkait dengan WordPress Must Use Plugin Stealth Malware. Tim pertahanan juga wajib memeriksa berkas penting seperti wp-config.php, index.php, dan berkas functions.php pada tema aktif dari penyusupan skrip WordPress Must Use Plugin Stealth Malware. Lakukan instalasi ulang seluruh berkas inti WordPress (core files) untuk menjamin tidak ada skrip pemulihan otomatis yang tertinggal di dalam peladen. Proses pembersihan berkas harus dilakukan secara simultan guna mencegah fitur self-healing milik malware aktif kembali.

Setelah pembersihan fisik selesai, bersihkan baris opsi berbahaya dalam tabel wp_options yang digunakan oleh WordPress Must Use Plugin Stealth Malware untuk menyimpan kunci enkripsi. Lakukan pembaruan pada seluruh kunci rahasia (SALT keys) di berkas wp-config.php untuk menghentikan semua sesi pengguna yang sedang berlangsung. Pasang solusi firewall tingkat peladen serta gunakan pemindai keamanan terpercaya yang memiliki pustaka deteksi khusus WordPress Must Use Plugin Stealth Malware. Lakukan audit berkala pada kueri outgoing untuk mendeteksi adanya panggilan JSON-RPC ke jaringan blockchain yang tidak lazim. Dengan menerapkan prosedur pemulihan berlapis ini, situs web dapat dibersihkan secara tuntas dari ancaman WordPress Must Use Plugin Stealth Malware.

Waspada! 100.000 Situs WordPress Terancam Remote Code Execution Lewat Kerentanan PHP Object Injection di Tutor LMS

0
Waspada! 100.000 Situs WordPress Terancam Remote Code Execution Lewat Kerentanan PHP Object Injection di Tutor LMS

Dunia web security (keamanan siber) kembali dikejutkan oleh temuan masif yang mengancam stabilitas ekosistem digital global. Lebih dari 100.000 situs web berbasis WordPress yang mengandalkan plugin pendidikan Tutor LMS WordPress kini berada dalam status siaga darurat akibat terdeteksinya kerentanan kritis berskala luas.

Temuan yang dipublikasikan oleh tim riset ancaman Wordfence Argus ini menyoroti bagaimana sebuah kelemahan kecil dalam arsitektur perangkat lunak dapat membuka pintu selebar-lebarnya bagi pihak tak bertanggung jawab. Insiden ini sekali lagi menggarisbawahi bahwa ancaman hacking di dunia maya kian canggih dan mengincar celah tersembunyi pada platform populer.

Anatomi Celah Kritis dan Mekanisme Teknis

Secara teknis, kerentanan yang terdaftar dengan kode pengenal ini berpusat pada penanganan fungsi masukan data dalam modul manajemen akun penarikan dana plugin tersebut. Penyerang dapat memanfaatkan kelemahan validasi input yang berujung pada eksekusi perintah jarak jauh atau web security yang lumpuh total.

Dalam skenario eksploitasi tingkat lanjut, penyerang memanfaatkan manipulasi data terserialisasi yang melewati fungsi sanitasi secara tidak sempurna. Ketidakcocokan ukuran data saat dipanggil kembali memicu anomali eksekusi objek. Melalui rantai eksploitasi khusus, peretas mampu mengeksekusi kode arbitrer langsung di tingkat server web target tanpa memerlukan hak akses administratif yang sah.

Kondisi ini menempatkan jutaan data pengguna, termasuk informasi kredensial dan transaksi finansial institusi pendidikan, dalam cengkeraman penjahat siber. Tanpa adanya validasi hak akses yang ketat pada fungsi AJAX yang terdampak, pintu masuk serangan menjadi sangat terbuka lebar bagi siapa saja yang berniat buruk.

Dampak Nyata dan Urgensi Mitigasi Keamanan

Dari sudut pandang pengelola situs dan institusi digital, kabar ini merupakan peringatan keras bahwa infrastruktur online tidak pernah sepenuhnya kebal dari risiko. Ratusan ribu situs pendidikan digital yang menggunakan Tutor LMS WordPress kini menghadapi potensi pengambilalihan kendali penuh oleh pihak luar jika langkah pencegahan tidak segera diambil.

Penerapan strategi web security yang kuat menjadi benteng pertahanan utama. Administrator web dianjurkan untuk tidak meremehkan pentingnya pembaruan perangkat lunak secara berkala. Menunda pemasangan tambalan keamanan (patch) berisiko mengubah situs web menjadi sarang distribusi malware atau target empuk pemerasan digital.

Langkah Nyata Melindungi Infrastruktur Digital

Untuk mengantisipasi ancaman kerentanan ini agar tidak berlanjut menjadi bencana operasional, pengelola situs disarankan untuk segera mengambil tindakan taktis berikut:

  1. Pembaruan Perangkat Lunak Seketika: Segera lakukan pembaruan plugin Tutor LMS WordPress ke versi terbaru yang telah ditambal oleh pengembang resminya.
  2. Evaluasi Hak Akses Pengguna: Batasi fitur pendaftaran terbuka (open registration) jika tidak mendesak, serta audit berkala akun pengguna dengan hak istimewa tinggi.
  3. Implementasi Perlindungan Ekstra: Integrasikan sistem Web Application Firewall (WAF) guna mendeteksi dan menghentikan pola anomali hacking sebelum merusak sistem inti.
  4. Pemeriksaan Log Sistem: Pantau aktivitas keluar-masuk server secara rutin guna mendeteksi indikasi modifikasi file yang mencurigakan.

Insiden ini membuktikan bahwa pengamanan aset digital memerlukan kewaspadaan tanpa kompromi. Dengan mengenali akar masalah secara teknis dan menerapkan protokol pengamanan yang disiplin, ekosistem digital dapat diselamatkan dari ancaman keruntuhan yang lebih besar.

Mengenal Platform Pembuat Aplikasi Web Berbasis Kecerdasan Buatan untuk Non-Teknis

0
Mengenal Platform Pembuat Aplikasi Web Berbasis Kecerdasan Buatan untuk Non-Teknis

Era Baru Pembuatan Perangkat Lunak di Tangan Siapa Saja

Lanskap pengembangan perangkat lunak telah mengalami transformasi yang amat pesat. Dahulu, gagasan untuk membangun sebuah sistem berbasis peramban selalu diidentikkan dengan deretan baris kode yang rumit, pemahaman mendalam tentang bahasa pemrograman seperti JavaScript atau Python, serta alokasi anggaran yang tidak sedikit. Batasan teknis ini kerap menjadi tembok penghalang bagi para pemilik bisnis lokal, praktisi pemasaran, hingga kreator independen yang memiliki ide produk digital yang potensial.

Namun, kehadiran kecerdasan buatan generatif (generative artificial intelligence) telah mengubah lanskap tersebut secara mendasar. Proses penerjemahan ide logika bisnis menuju bentuk fisik antarmuka aplikasi tidak lagi mensyaratkan hafalan sintaksis komputer.

Melalui pendekatan pengolahan bahasa alami (Natural Language Processing), paradigma pembuatan perangkat lunak kini bergeser dari penulisan kode manual (coding) menjadi penyusunan instruksi tertulis (prompting). Perubahan ini membuka kesempatan yang setara bagi individu dari berbagai latar belakang non-teknis untuk mewujudkan produk digital mereka sendiri secara mandiri.

Menerjemahkan Bahasa Manusia Menjadi Struktur Aplikasi

Secara umum, platform builder berbasis AI bekerja seperti seorang arsitek perangkat lunak pribadi. Berbeda dengan platform pembuat situs web tradisional yang mengandalkan sistem geser-dan-lepas (drag-and-drop) yang sering kali kaku dan terbatas pada pilihan komponen bawaan, sistem berbasis kecerdasan buatan ini mampu menyusun kerangka kode yang dinamis secara langsung di belakang layar.

Saat instruksi teks diberikan, sistem akan secara otomatis memproses kebutuhan aplikasi tersebut melalui beberapa tingkatan komponen:

Plaintext

+-----------------------------------------------------------------------+
|                        Instruksi Bahasa Alami                         |
|      ("Buat dashboard inventaris dengan tabel dan grafik...")        |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|                        Mesin Penerjemah AI                            |
|          Mengurai struktur, logika data, dan komponen UI              |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|                      Struktur Kode Standar                            |
|             (React, Tailwind CSS, TypeScript, Supabase)               |
+-----------------------------------------------------------------------+
                                   |
                                   v
+-----------------------------------------------------------------------+
|                     Pratinjau Aplikasi Langsung                       |
|                   (Interaktif & Siap Dipublikasikan)                  |
+-----------------------------------------------------------------------+

Keunggulan dari pendekatan ini terletak pada standar teknologi yang digunakan. Kode yang dihasilkan umumnya mengadopsi pustaka-pustaka populer yang biasa dipakai oleh para pengembang profesional, seperti React untuk antarmuka pengguna, Tailwind CSS untuk penataan gaya visual, serta TypeScript untuk keandalan logika data.

Artinya, produk yang dihasilkan bukanlah format tertutup yang kaku, melainkan sebuah basis kode (codebase) yang dapat diekspor, dipindahkan ke server pribadi, atau dilanjutkan pengembangannya oleh tim IT profesional di masa mendatang.

Alur Kerja Fundamental Bagi Pemula

Untuk menghasilkan aplikasi web yang berfungsi dengan baik, pengguna perlu memahami alur kerja dasar yang terstruktur. Pembentukan produk digital melalui platform ini tidak dilakukan sekaligus, melainkan melalui proses interaktif bertahap.

1. Pengenalan Lingkungan Kerja

Ruang kerja utama umumnya terbagi menjadi dua area dominan:

  • Panel Percakapan (Prompt Bar): Tempat pengguna menuliskan perintah, memberikan arahan desain, atau menyampaikan umpan balik perbaikan.
  • Panel Pratinjau Langsung (Live Preview): Layar interaktif yang menampilkan wujud aplikasi secara seketika (real-time). Pengguna dapat langsung menguji setiap tombol, mengisi formulir, dan memeriksa navigasi halaman di layar ini.

2. Perumusan Instruksi Awal

Kunci dari hasil antarmuka yang presisi terletak pada kejelasan instruksi awal. Perintah yang terlalu luas atau ambigu biasanya menghasilkan tampilan yang umum dan kurang tajam. Sebaliknya, instruksi yang baik harus mencakup konteks aplikasi, fungsi utama yang diinginkan, serta preferensi gaya visual.

3. Penyesuaian Visual dan Tata Letak

Jika terdapat bagian antarmuka yang perlu diperbaiki—seperti skema warna yang kurang pas atau tata letak tombol yang tidak simetris—pengguna dapat melakukan koreksi secara rinci. Sebagian besar platform modern menyediakan fitur penyuntingan visual, di mana pengguna cukup mengklik komponen yang bermasalah pada panel pratinjau dan memberikan instruksi perbaikan khusus pada bagian tersebut.

4. Pengintegrasian Basis Data dan Logika Sistem

Aplikasi web yang dinamis membutuhkan tempat penyimpanan informasi. Untuk mengakomodasi kebutuhan pendaftaran pengguna (login) atau pencatatan transaksi, sistem dapat dihubungkan dengan penyedia basis data berbasis cloud seperti Supabase. AI akan membantu menyusun struktur tabel data secara otomatis sesuai dengan alur aplikasi yang dirancang.

Mengatasi Kendala Teknis Melalui Iterasi

Dalam proses pengembangan, tidak jarang sistem menghasilkan fungsi yang belum berjalan sempurna atau tampilan yang mengalami keliruan (bug). Situasi ini merupakan bagian normal dari siklus pengembangan perangkat lunak.

Metode terbaik untuk menyelesaikannya adalah dengan melakukan komunikasi interaktif secara bertahap:

Situasi KendalaLangkah Penanganan yang Disarankan
Tombol Tidak MeresponsBeritahu sistem secara rinci bagian tombol yang macet dan perilaku yang seharusnya terjadi saat diklik.
Tampilan Berantakan di PonselMinta sistem untuk menyesuaikan kembali responsivitas tata letak khusus untuk ukuran layar mobile.
Data Tabel Terlihat KosongInstruksikan sistem untuk memasukkan data contoh (dummy data) yang realistis agar pratinjau terlihat jelas.

Langkah Praktis Memulai Proyek Pertama

Mengetahui teori saja tidak akan menghasilkan sebuah perangkat lunak fungsional. Cara paling efektif untuk menguasai teknologi ini adalah dengan langsung melakukan praktik mandiri. Berikut adalah tahapan awal yang bisa Anda jalankan hari ini:

  1. Tentukan Ide Sederhana: Jangan memulainya dengan proyek yang terlalu rumit. Buatlah proyek berskala kecil terlebih dahulu, seperti aplikasi pencatat daftar tugas (to-do list), kalkulator estimasi biaya usaha, atau formulir pendaftaran acara.
  2. Susun Struktur Konsep: Tuliskan fitur apa saja yang wajib ada di halaman utama sebelum Anda membuka peramban.
  3. Eksekusi Instruksi Pertama: Salin struktur konsep tersebut ke dalam panel perintah platform pilihan Anda, lalu perhatikan bagaimana kecerdasan buatan menyusun kodenya dalam hitungan detik.
  4. Uji Coba dan Sempurnakan: Uji setiap fungsi yang muncul pada panel pratinjau, lalu lakukan perbaikan bertahap hingga aplikasi berfungsi sesuai dengan ekspektasi Anda.

Kesimpulan

Perkembangan teknologi kecerdasan buatan telah meruntuhkan tembok penghalang antara gagasan bisnis dan eksekusi teknis. Coding kini bukan lagi satu-satunya prasyarat mutlak untuk menciptakan solusi digital yang bermanfaat.

Batasan terbesar saat ini tidak lagi terletak pada seberapa dalam pemahaman Anda terhadap bahasa pemrograman, melainkan seberapa jernih Anda mampu memetakan masalah dan merumuskan alur solusi bagi calon pengguna Anda. Berhentilah menunda rencana digital Anda, dan mulailah merancang aplikasi web pertama Anda sekarang juga.

Rahasia Mengubah Ide Bisnis Menjadi Aplikasi Web dalam Hitungan Jam

0
Rahasia Mengubah Ide Bisnis Menjadi Aplikasi Web dalam Hitungan Jam

Dilema Klasik Pembuktian Produk Digital

Berapa banyak rencana usaha yang akhirnya menguap begitu saja di atas lembaran catatan kerja? Dalam lanskap wirausaha modern, skenario ini berlangsung berulang kali: seorang pengusaha menemukan kebutuhan pasar yang nyata, merancang alur solusi di atas kertas, lalu terhenti pada fase realisasi karena keterbatasan teknis maupun ketersediaan modal.

Secara historis, memvalidasi gagasan perangkat lunak membutuhkan siklus waktu yang panjang. Tahapan tersebut mencakup pencarian pengembang, penyusunan spesifikasi dokumen teknis, negosiasi anggaran, hingga proses pengerjaan yang memakan waktu tiga hingga enam bulan. Ketika produk akhirnya selesai dikembangkan, tren pasar kerap telah bergeser, atau pesaing lain telah meluncurkan solusi serupa terlebih dahulu.

Ketertinggalan momentum ini menjadi salah satu alasan utama mengapa banyak inovasi produk digital gagal di tahap awal. Namun, kehadiran teknologi kecerdasan buatan dalam ranah software architecture kini telah mengubah total dinamika tersebut.

Pergeseran Paradigma: Konsep MVP dalam Hitungan Jam

Dalam metodologi peluncuran produk terkini, istilah Minimum Viable Product (MVP) merujuk pada versi paling mendasar dari sebuah produk yang mampu menyampaikan nilai utamanya kepada pelanggan. Tujuan utama MVP bukanlah menciptakan sistem yang sempurna, melainkan menguji asumsi pasar secara langsung dengan risiko seminimal mungkin.

Jika dahulu pembuatan MVP memerlukan tim khusus yang terdiri dari UI Designer, Front-End Developer, dan Back-End Engineer, kini kehadiran alat bantu kecerdasan buatan memungkinkan seluruh proses tersebut dieksekusi oleh satu orang dalam rentang waktu beberapa jam saja.

Perubahan paradigma ini membawa tiga keuntungan fundamental bagi pengusaha:

  1. Efisiensi Anggaran Operasional: Pengalokasian dana dapat difokuskan pada validasi pasar dan pemasaran, bukan pada risiko pengerjaan kode awal yang mahal.
  2. Validasi Berbasis Data Nyata: Umpan balik didapatkan dari interaksi langsung pengguna dengan produk interaktif, bukan sekadar survei opini.
  3. Fleksibilitas Pengubahan Arah (Pivoting): Apabila fitur awal kurang diminati, koreksi dapat dilakukan dengan penyesuaian instruksi secara cepat tanpa merugi besar.

Blueprint 4 Langkah Konversi Ide ke Produk Nyata

Untuk mentransformasikan sebuah konsep abstrak menjadi perangkat lunak web yang berfungsi baik, diperlukan alur berpikir berstruktur. Berikut adalah tahapan sistematis yang dapat diterapkan:

Langkah 1: Isolasi Masalah Utama (Core Problem)

Kesalahan tersering bagi pemula adalah memasukkan terlalu banyak fitur ke dalam versi pertama. Tentukan satu fungsi krusial yang paling dibutuhkan oleh calon pengguna.

  • Skenario Contoh: Anda ingin membuat sistem pemesanan katering. Fokuskan versi awal pada pencarian menu dan form pemesanan langsung, tanpa perlu memikirkan fitur program loyalitas atau integrasi dompet digital yang kompleks terlebih dahulu.

Langkah 2: Pemetaan Alur Pengguna (User Journey Mapping)

Tuliskan langkah demi langkah yang harus dilalui pengguna saat membuka situs web Anda dari awal hingga selesai:

  • Pengunjung masuk ke halaman utama -> Melihat katalog produk -> Memilih tanggal pengiriman -> Mengisi formulir identitas -> Menerima konfirmasi ringkasan.

Langkah 3: Eksekusi Berbasis Instruksi Pintar

Gunakan alat kecerdasan buatan pembuat perangkat lunak untuk menerjemahkan alur pengguna di atas menjadi antarmuka nyata. Berikan instruksi yang runtut dengan menyertakan komponen visual serta struktur data yang diharapkan.

Langkah 4: Hubungkan Data dan Uji Langsung

Gunakan sistem basis data ringan untuk menampung transaksi pertama. Bagikan tautan aplikasi web Anda ke lingkaran pengguna terbatas untuk melihat langsung bagaimana mereka berinteraksi dengan sistem tersebut.

Studi Kasus: Transformasi Layanan Jasa Lokal

Sebagai gambaran nyata, pertimbangkan sebuah usaha jasa pembersihan sepatu yang sebelumnya mengandalkan pencatatan pesanan manual melalui aplikasi pesan instan. Masalah yang kerap muncul adalah penumpukan pesan, jadwal yang terlewat, serta data pelanggan yang tercepat.

Dengan memanfaatkan sistem builder otomatis berbasis kecerdasan buatan, pemilik usaha tersebut merancang dashboard pemesanan sederhana dalam satu sore:

Elemen AplikasiImplementasi dalam Hitungan JamOutput Hasil
Halaman DepanFormulir pemesanan ringkas dengan pemilih tanggal jemput.Tampilan profesional yang dapat diakses dari smartphone pelanggan.
DatabaseTerhubung ke lembar kerja digital (Google Sheets).Data pesanan masuk secara rapi dan otomatis terstruktur.
Dashboard InternalTabel pemantauan status sepatu (Dalam Proses, Selesai, Terkirim).Pemilik usaha dapat memantau operasional secara real-time.

Hasilnya, kapasitas penanganan pesanan meningkat tanpa memerlukan penambahan staf administrasi baru.

Menghadapi Hambatan Mental Pemula

Bagi banyak profesional non-teknis, rintangan terbesar sering kali bukanlah tingkat kesulitan teknologi itu sendiri, melainkan keraguan untuk memulai. Ketakutan akan salah langkah atau anggapan bahwa pembuatan produk digital memerlukan latar belakang pendidikan khusus masih sering menjadi penghambat.

Penting untuk dipahami bahwa kecerdasan buatan saat ini dirancang untuk menjembatani jurang komunikasi antara logika manusia dan bahasa komputer. Anda tidak dituntut untuk menghafal sintaksis, melainkan dituntut untuk mampu berpikir logis dan sistematis dalam menjelaskan alur kerja bisnis Anda sendiri.

Kesimpulan dan Langkah Lanjutan

Kecepatan eksekusi telah menjadi mata uang baru dalam dunia bisnis digital. Ide yang hebat tidak memiliki nilai ekonomis sebelum diwujudkan menjadi solusi yang dapat digunakan oleh pasar.

Langkah terbaik yang bisa Anda ambil saat ini adalah mengambil satu konsep paling sederhana dari daftar rencana bisnis Anda, mengisolasi fitur utamanya, dan mulai menyusun instruksi pertama Anda pada platform pembuat aplikasi berbasis AI.

Seni Menulis Prompt Lovable AI: Formula Aplikasi Bebas Error untuk Pemula

0
Seni Menulis Prompt Lovable AI: Formula Aplikasi Bebas Error untuk Pemula

Mengapa Aplikasi Buatan AI Sering Tidak Sesuai Harapan?

Di era Generative AI, berkembang sebuah pepatah populer di kalangan praktisi teknologi: “Kualitas keluaran AI sebanding dengan kualitas masukan yang Anda berikan” (Garbage in, garbage out).

Banyak pemula yang baru mencoba Lovable AI merasa kecewa ketika hasil aplikasi web pertama mereka terlihat berantakan, memiliki fitur yang membingungkan, atau bahkan mengalami error (bug). Reaksi pertama mereka biasanya adalah menyalahkan platform AI yang dianggap belum cukup pintar. Padahal, dalam sebagian besar kasus, akar masalahnya terletak pada kekeliruan dalam menyusun perintah (prompting).

Menginstruksikan AI untuk membangun aplikasi berbeda dengan mengobrol santai di chatbot teks biasa. Aplikasi web adalah sistem kompleks yang terdiri dari antarmuka visual, alur navigasi, serta logika pemrosesan data. Tanpa instruksi berstruktur, AI akan terpaksa “menerka-nerka” maksud Anda, yang berujung pada hasil yang tidak konsisten.

Menganalisis 3 Kesalahan Fatal Pemula Saat Menulis Prompt

Sebelum mempelajari formula yang tepat, mari kenali tiga kesalahan utama yang paling sering dilakukan oleh pengguna pemula di platform Lovable AI:

  1. Instruksi Terlalu Abstrak: Perintah seperti “Buatkan saya website seperti Tokopedia” terlalu luas. AI tidak tahu bagian mana dari Tokopedia yang ingin Anda prioritaskan—apakah sistem keranjang, fitur pencarian, atau halaman profil penjual.
  2. Menumpuk Semua Fitur Sekaligus (Overloading): Meminta AI membuat sistem pendaftaran, integrasi pembayaran, obrolan langsung, dan laporan analitik dalam satu perintah awal hampir dipastikan akan memicu kegagalan logika (conflict code).
  3. Abaikan Konteks Visual dan Data: Tidak menyebutkan gaya desain, warna, atau struktur data contoh (dummy data) yang jelas, sehingga AI menghasilkan tampilan acak yang tidak sesuai dengan identitas jenama (branding) Anda.

Formula C-R-F-D: Rahasia Menulis Prompt Berstandar Profesional

Untuk menghasilkan aplikasi web yang presisi dan minim kendala, gunakan Formula C-R-F-D (Context, Role, Features, Design/Tech). Framework ini dirancang khusus untuk memberi panduan menyeluruh bagi AI tanpa membuatnya bingung.

1. Context & Role (Konteks & Peran)

Tentukan identitas dan spesialisasi yang harus diambil oleh AI, serta tujuan dari aplikasi yang dibangun.

  • Contoh: “Bertindaklah sebagai Lead Full-Stack Developer. Buatkan aplikasi web portal berita internal untuk perusahaan ritel bernama ‘MediaKita’.”

2. Core Features (Fitur Inti)

Rincikan fitur-fitur wajib secara bertahap. Gunakan daftar poin (bullet points) agar AI dapat memproses elemen satu per satu.

  • Contoh:
    • Halaman utama berisi daftar artikel populer dalam bentuk kartu (card grid).
    • Filter artikel berdasarkan kategori (Pengumuman, Kegiatan, Prestasi).
    • Halaman baca artikel lengkap dengan fitur komentar di bagian bawah.

3. Design & UI/UX (Desain & Antarmuka)

Berikan spesifikasi visual yang jelas mengenai tata letak, skema warna, dan suasana (mood) desain.

  • Contoh: “Gunakan gaya desain minimalis dan bersih. Skema warna utama adalah Navy Blue (#1E293B) untuk header dan abu-abu terang (#F8FAFC) untuk latar belakang. Tampilan harus responsif di layar ponsel.”

4. Tech & Data Structure (Teknologi & Data)

Tentukan bagaimana data harus disimulasikan di dalam aplikasi.

  • Contoh: “Isi aplikasi dengan 5 artikel contoh yang relevan lengkap dengan gambar sampul, nama penulis, dan tanggal terbit.”

Studi Kasus: Mengubah Prompt Buruk Menjadi Prompt Standar C-R-F-D

Mari bandingkan perbedaan hasil yang akan Anda dapatkan dari dua pendekatan berikut:

❌ Contoh Prompt Buruk (Hasil Berpotensi Error):

“Buatkan web aplikasi untuk manajemen tugas tim kantor saya yang ada tabelnya dan bisa tambah tugas.”

✅ Contoh Prompt C-R-F-D (Hasil Presisi & Rapi):

“Anda adalah seorang Senior Frontend Engineer. Buatkan aplikasi web dashboard manajemen tugas bernama ‘TaskPro’.

Fitur Inti:

  1. Dashboard berisi 3 kartu ringkasan: Total Tugas, Tugas Selesai, dan Tugas Menunggu.
  2. Tabel daftar tugas dengan kolom: Nama Tugas, Anggota Tim, Prioritas (Tinggi/Sedang/Rendah), dan Status.
  3. Form modal pop-up untuk menambahkan tugas baru yang langsung memperbarui isi tabel.

Desain & UI:

  • Gaya modern enterprise.
  • Warna aksen Biru Emerald (#0284C7).
  • Navigasi sidebar di sebelah kiri.

Data:

  • Sertakan 4 data tugas contoh agar pratinjau langsung terlihat aktif.”*

Strategi Iterasi: Mengatasi Error Tanpa Panik

Meskipun Anda sudah menyusun prompt dengan baik, terkadang AI tetap membuat kesalahan kecil. Kunci mengatasinya adalah iterasi mikro (perbaikan bertahap).

Jika terjadi kesalahan fungsi atau tampilan:

  1. Jangan Hapus Semua: Jangan meminta AI mengulang pembuatan dari awal (regenerate all).
  2. Gunakan Perintah Koreksi Spesifik: Tunjuk langsung masalahnya. Contoh: “Tombol ‘Tambah Tugas’ pada modal pop-up tidak menutup jendela setelah diklik. Tolong perbaiki fungsi penutupan modal tersebut.”
  3. Manfaatkan Visual Editor: Klik langsung komponen yang bermasalah pada panel pratinjau di Lovable AI untuk memfokuskan perintah perbaikan.

Lembar Aksi Praktis: Uji Coba Formula C-R-F-D Sekarang

Siap untuk mempraktikkan keterampilan baru Anda? Ikuti langkah-langkah latihan berikut di Lovable AI:

  1. Pilih Ide Sederhana: Cobalah membuat aplikasi “Kalkulator Pengeluaran Harian”.
  2. Tulis Prompt C-R-F-D: Buka aplikasi catatan Anda dan susun perintah menggunakan 4 elemen (Context, Role, Features, Design).
  3. Eksekusi di Lovable: Masukkan perintah tersebut ke dalam panel obrolan Lovable AI.
  4. Lakukan 1 Kali Iterasi: Temukan 1 elemen desain yang ingin Anda ubah (misalnya warna tombol), lalu minta AI mengeditnya menggunakan perintah koreksi singkat.

Kesimpulan

Keahlian menulis prompt (prompt engineering) adalah jembatan utama yang menghubungkan imajinasi Anda dengan kemampuan teknis kecerdasan buatan. Dengan menguasai Formula C-R-F-D, Anda tidak lagi bergantung pada keberuntungan saat membangun aplikasi di Lovable AI.

Semakin jelas dan terstruktur instruksi yang Anda berikan, semakin profesional dan stabil aplikasi web yang berhasil Anda ciptakan.